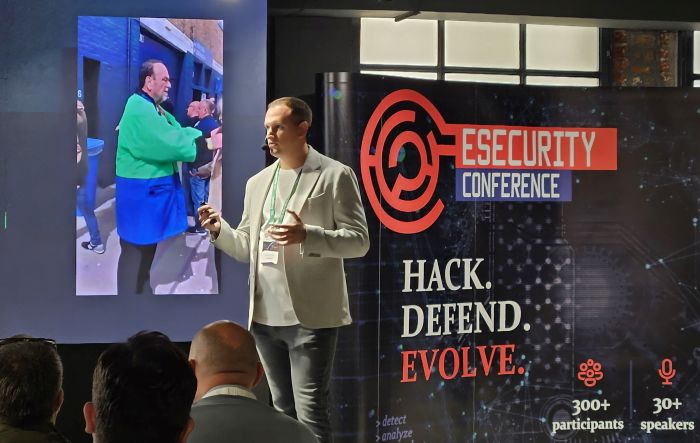
Kompanije ulažu sve više u zaštitu sopstvenih sistema, ali napadači sve češće traže način da zaobiđu direktnu odbranu i do cilja dođu preko partnera, dobavljača ili softvera kojem organizacija veruje. Kako je istaknuto juče tokom eSecurity konferencije koja se održava u Beogradu, poverenje je postalo nova površina za napad, jer kompromitovanje jednog pouzdanog člana poslovnog ekosistema može napadaču omogućiti ulazak u mnogo veću organizaciju.
„Direktni napadi na kompanije postaju sve zahtevniji jer su organizacije ojačale svoju spoljašnju odbranu kroz višefaktorsku autentifikaciju, EDR, zakrpe i segmentaciju mreže. Kada su glavna ulazna vrata zaključana, napadač traži nekoga ko već ima ključ , a to može biti dobavljač, softverska biblioteka ili alat kojem kompanija veruje“, rekao je Rade Furtula, Presales Manager EE u kompaniji Kaspersky, tokom svog izlaganja na konferenciji.
Problem je posebno izražen u poslovnim okruženjima sa velikim brojem dobavljača i partnera, gde nije moguće ručno proveriti svaki element lanca snabdevanja. Upravo ta kompleksnost stvara prostor za napadače: umesto da direktno napadnu dobro zaštićenu kompaniju, oni mogu pokušati da kompromituju slabiju kariku koja ima legitiman pristup njenim sistemima.
Kada „originalan“ softver postane ulazna tačka
Analiza realnog napada predstavljena na konferenciji pokazuje kako ovakav scenario može izgledati u praksi. Napadač prvo kompromituje manjeg dobavljača softvera, a zatim zlonamerni kod ubacuje u zvanične instalacione fajlove. Korisnik koji program preuzima sa legitimnog sajta tako može, ne znajući, da unese napadača direktno u svoju mrežu.
Nakon početnog pristupa, napad se može razvijati u više faza. Zlonamerni kod može koristiti legitimne sistemske alate kao što su Command Prompt i PowerShell, registrovati se kao Windows servis kako bi zadržao prisustvo nakon restartovanja računara, pokušati da dobije viša ovlašćenja i koristiti različite tehnike za izbegavanje detekcije.
Kada uspostavi prisustvo u mreži, napadač može prikupljati informacije o sistemu, korisniku, bezbednosnim alatima i programima koji su instalirani, a zatim uspostaviti komunikaciju sa svojom infrastrukturom tako da saobraćaj izgleda kao uobičajena internet aktivnost.
Tokom 2025. i 2026. godine zabeleženo je više složenih napada koji ilustruju ovaj trend. Među primerima predstavljenim na konferenciji bili su slučajevi u kojima su kompromitovani update serveri ili instalacioni fajlovi korišćeni za distribuciju malicioznog koda, uključujući napade povezane sa distribucijom STX RAT-a i kompromitovanom organizacijom koja razvija Daemon Tools.
Bezbednost više nije samo pitanje sopstvene mreže
Kaspersky istraživanje objavljeno ranije ove godine pokazuje da kompanije sve više prepoznaju ovaj problem. Prema istraživanju sprovedenom među 1.714 IT stručnjaka iz velikih kompanija u 16 zemalja, 69% organizacija razmatra ulaganje u bezbednost svojih dobavljača kako bi ojačalo sopstvenu sajber otpornost, dok je 25% kompanija već počelo da deli troškove bezbednosti sa dobavljačima.
„Bezbednost više ne može da se posmatra kao granica koja se završava na infrastrukturi jedne organizacije. Ako dobavljač, partner ili softver imaju pristup kompanijskim sistemima, njihova bezbednost postaje deo bezbednosti čitavog poslovnog ekosistema“, navodi Furtula.
Kompanija preporučuje organizacijama da bezbednost dobavljača posmatraju kao sastavni deo upravljanja sajber rizikom. To podrazumeva proveru bezbednosnih praksi dobavljača pre početka saradnje, uključivanje konkretnih bezbednosnih zahteva u ugovore, redovne bezbednosne provere i saradnju sa dobavljačima na unapređenju njihovih zaštitnih mera.
Za softverske proizvode i cloud servise, Kaspersky takođe preporučuje prikupljanje informacija o ranjivostima i rezultatima penetracionog testiranja, dok tehnološke mere poput principa najmanjih privilegija, Zero Trust pristupa i zrelog upravljanja identitetima mogu ograničiti posledice kompromitovanja pouzdanog partnera.
„Cilj nije da kompanije prestanu da veruju svojim partnerima, već da poverenje više ne bude sinonim za odsustvo provere. U savremenom poslovnom okruženju bezbednost mora da prati podatke, pristupe i softver kroz čitav lanac zavisnosti“, zaključio je Rade Furtula.
Foto: Kaspersky